Yeniliklerden ilk siz haberdar olun.
Bildirimlere izin vererek sitemizdeki en yeni gelişmelerden ilk siz haberdar olun.
Bildirimlere izin vererek sitemizdeki en yeni gelişmelerden ilk siz haberdar olun.
Gelişmelerden uzak kalmayın
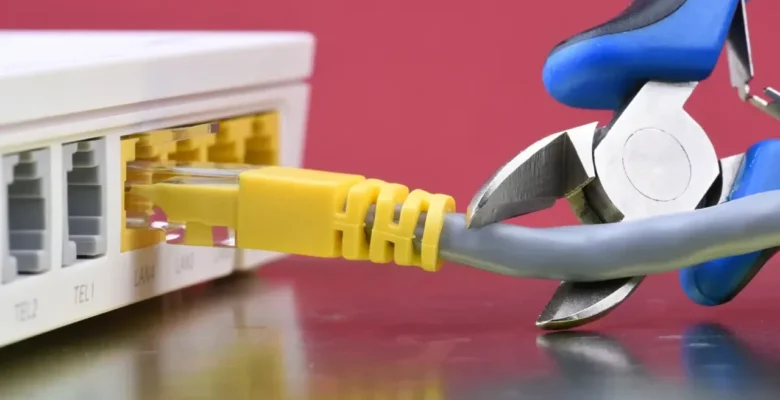
16 yıldır var olan bir Broadcom router açığı, milyonlarca aygıtı savunmasız bırakıyor. WPSplinter güvenlik riskini ve tahlil yollarını inceledik.
Güvenlik araştırmacısı Quentin Kaiser, 2010 yılından bu yana varlığını sürdüren kritik bir Broadcom router açığı keşfetti. Bu güvenlik riski, saldırganların Wi-Fi menzili içindeki savunmasız aygıtlara şifre gerekmeden erişmesine imkan tanıyor.
WPSplinter ismi verilen bu açık, Broadcom’un eski WPS Monitor bileşeninde yer alıyor. Kelam konusu bileşen, birçok konut tipi yönlendiricide bulunan Wi-Fi Protected Setup özelliğini yönetiyor.
WPSplinter Açığı Nasıl Çalışıyor?
Kaiser’in Hexacon etkinliğinde sunduğu bilgilere nazaran, saldırganlar rastgele bir PIN kodu yahut ağ anahtarı girmeden yönlendiricinin belleğine erişebiliyor. WPS bildirileri kesimler halinde geldiğinde, yazılım bu bilgileri bellek sonlarını denetim etmeden birleştiriyor.
Bu durum, saldırganların yönlendirici üzerinde kod çalıştırmasına ve ağ trafiğini ele geçirmesine imkan tanıyor. Askey TCG3000 ve Sagemcom üretimi Proximus BBOX3V+ üzere aygıtlar üzerinde yapılan testlerde, Wi-Fi şifrelerinin ele geçirildiği ve uzaktan komut satırı çalıştırıldığı kanıtlandı.
Araştırmacı, bu hücumun uzun menzilde dahi gerçekleştirilebileceğini belirtiyor. Bilhassa Belçika’daki birçok yönlendiricide bu açık sebebiyle kök dizin erişimi elde edilebildiği söz ediliyor.
Saldırganlar bu yöntemle, ağa bağlı aygıtların güvenliğini tehlikeye atabiliyor. Bu tıp bir erişim, bilhassa hedeflenen operasyonlar için ülkü bir giriş noktası oluşturuyor.
Broadcom’un Yanıtı ve Güncelleme Sorunları
Broadcom, bu sorunun 2018 yılında giderildiğini ve ilgili kodun değiştirildiğini savunuyor. Lakin şirket, yazılımın artık desteklenmediğini belirterek bu açık için rastgele bir CVE tanımlayıcısı atamayı reddetti.
Kaiser, 2018 yılındaki yamanın eksik olduğunu ve birçok üreticinin bu güncellemeyi aygıtlarına uygulamadığını vurguluyor. Broadcom’un önerdiği tahlil, WPS Monitor bileşeninin büsbütün terk edilerek açık kaynaklı hostapd sistemine geçilmesini içeriyor.
Eski eCos tabanlı BCM3380, BCM3383 ve BCM33834 yonga setlerinde ise rastgele bir geçiş yolu bulunmuyor. Bu durum, kelam konusu aygıtlar için asla giderilemeyecek bir güvenlik açığı manasına geliyor.
Linux tabanlı BCM3390, BCM63xx, BCM65xx ve BCM68xx donanımları ise üreticilerin portlama yapması durumunda düzeltilebiliyor. Fakat birçok eser artık takviye ömrünü tamamladığı için bu güncellemelerin gelmesi pek mümkün görünmüyor.
Kullanıcıların Wi-Fi şifresini değiştirmesi yahut WPS özelliğini kapatması, bu açık karşısında her vakit tesirli olmayabiliyor. Ayarlar menüsündeki seçenekler, savunmasız ayrıştırıcıyı büsbütün devre dışı bırakmayabilir.
En inançlı tahlil, servis sağlayıcınızdan yahut üreticiden gelecek bir eser yazılımı güncellemesini beklemektir. Şayet yönlendiriciniz çok eskiyse, güvenlik risklerini azaltmak için aygıtı yenisiyle değiştirmek gerekebilir.
Sizce meskeninizde kullandığınız yönlendiricinin aktüel olup olmadığını nasıl denetim edebilirsiniz?
Kaynak: Shiftdelete