Yeniliklerden ilk siz haberdar olun.
Bildirimlere izin vererek sitemizdeki en yeni gelişmelerden ilk siz haberdar olun.
Bildirimlere izin vererek sitemizdeki en yeni gelişmelerden ilk siz haberdar olun.
Gelişmelerden uzak kalmayın
Dragos’un 2 milyon istemlik testi, en az üç yapay zeka sağlayıcısında saldırgan buldu. Sıfır data saklama işaretli istemlerin de sızdığı görüldü.
Yapay zeka modeline gönderdiğiniz istemin (prompt) sırf o modele gittiğini düşünüyorsanız, Dragos’un yeni araştırması bu varsayımı önemli biçimde sarsıyor. Endüstriyel siber güvenlik şirketi Dragos’un baş araştırma sorumlusu (Chief Research Officer) HD Moore, yapay zeka sağlayıcılarına ve aracı platformlara içinde izlenebilir sırlar bulunan yaklaşık 2 milyon istem gönderdi ve bu sırların nerede ortaya çıktığını takip etti.
Sonuç beklenenden berbat çıktı. Moore’un 19 Kasım tarihli raporuna nazaran en az üç yapay zeka sağlayıcısında saldırganların sisteme girip gelen istemleri kopyaladığına dair delil bulundu. Daha da şaşırtan olan, “veri saklama yok” diye işaretlenen istemlerin de bu sızıntıdan kurtulamaması.
Dragos testi nasıl yaptı?
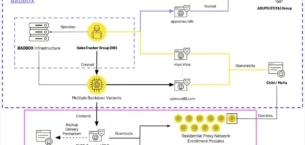
Moore, testte kanarya (canary) ismi verilen tuzak bilgiler kullandı. Bunlar arasında boş AWS hesaplarına bağlı çalışan erişim anahtarları, SSH üzere servislerin parolaları, tek seferlik özel adresler, alan isimleri ve özel git depolarına göndermeler vardı. Hiçbiri daha evvel kullanılmamıştı ve bu bilgilerle gelen her isteği karşılayan altyapı Dragos’un denetimindeydi.
Her sır sırf bir isteme, o istem de sırf bir sağlayıcıya gönderildi. Böylelikle bir anahtar öteki bir yerde kullanıldığında zincirdeki hangi halkanın sızdırdığı tespit edilebildi. Test Temmuz ile Kasım 2026 arasında yürütüldü.
Hangi sızıntılar bulundu?
En büyük hadisede birkaç yüz AWS anahtarı çalındı ve bu tuzak anahtarlarla on binlerce AWS API daveti yapıldı. Ars Technica’nın aktardığına nazaran saldırganlar anahtarları yerleştirildikten birkaç saat sonra denedi, S3 depolarını ve parola yöneticilerini taradı, AWS Bedrock’ta model açmaya çalıştı ve erişimi korumak için kendi kullanıcı hesaplarını ekledi.
Moore, Ekim sonundaki kısa vakit aralıklarında gönderdikleri isteklerin hepsinin çalındığını söylüyor. Çalınan anahtarların bir kısmı, sağlayıcının model çalışmadan evvel reddettiği isteklerden geliyordu. Bu da saldırganın istekleri sağlayıcının giriş kapısında kopyaladığını gösteriyor. Moore’un sözüyle “saldırgan esasen içerideyse kapalılık işareti işe yaramıyor” (çeviri alıntı).
Saldırı dışında kapalılık ihlalleri de var. Pazar yeri şekli aracı platformlardaki birtakım satıcılar düşük fiyatla istem topladı, kayıt tutmayı açtı ve bu istemleri diğerlerine aktardı. Raporda ismi verilmeyen bir Çinli yapay zeka laboratuvarının sistemleri, Temmuz-Ekim arasında modellerine gönderilen istemlerin yarısından fazlasındaki zımnî adresleri ziyaret etti. Bu oran, “veri toplama yok” ya da sıfır data saklama (Zero Data Retention, ZDR) işaretli isteklerde yaklaşık üçte ikiydi. Birebir laboratuvarın modellerini satan ABD’li barındırma şirketlerine gönderilen istemler de birebir tarayıcıyı tetikledi.
OpenRouter ne dedi?
Ars Technica’ya nazaran OpenRouter, kendisine iletilen bildirimin Çin merkezli model sağlayıcısı MiniMax’e giden istemlerle ilgili olduğunu açıkladı. Şirket, yerleştirilen adreslerin istemler MiniMax’e direkt ya da AtlasCloud, Novita ve StreamLake üzerinden gönderildiğinde de ziyaret edildiğini belirtti. OpenRouter, MiniMax model uç noktalarındaki Zero Data Retention etiketini kaldırdı. OpenRouter’ın kısa mühlet evvel Stripe bünyesine katıldığını da hatırlatalım.
Kullanıcılar ve şirketler ne yapmalı?
Dragos’un teklifleri net. Gücü yetenler modelleri kendi sunucularında çalıştırmalı; bu, istemleri diğer kimsenin okumadığı tek yol. Bu mümkün değilse aracı yerine direkt birinci kademe bir sağlayıcıyla, tek kontrat ve tek saklılık siyasetiyle çalışmak öneriliyor. Aracı platform kullananlar ise hizmet veren alt sağlayıcıyı kendisi seçmeli, saklılık ayarlarını doğrulamalı ve satıcı pazar yerlerinden uzak durmalı.
Dragos ayrıyeten şirketlerin kendi yapay zeka casuslarına ve iş akışlarına düzmece bir kimlik bilgisi yerleştirmesini, bu bilginin rastgele bir kullanımını güvenlik olayı saymasını ve bilinen anahtar biçimlerini istemlerden otomatik silen kapalı bilgi filtrelerini açmasını öneriyor. Türkiye’de yapay zeka API’lerini aracı platformlar üzerinden kullanan geliştiriciler ve şirketler için de en somut adım, kod ve istemlere gerçek anahtar koymamak.
Kaynak: Shiftdelete