Yeniliklerden ilk siz haberdar olun.
Bildirimlere izin vererek sitemizdeki en yeni gelişmelerden ilk siz haberdar olun.
Bildirimlere izin vererek sitemizdeki en yeni gelişmelerden ilk siz haberdar olun.
Gelişmelerden uzak kalmayın
Binance Kuzey Kore teması ortaya çıktı: TRM Labs, 6,36 milyar dolarlık çalıntıdan devlet takviyeli TraderTraitor kümesini sorumlu tutuyor.
Binance Kuzey Kore ilişkisi ortaya çıktı, çünkü blokzincir analiz şirketi TRM Labs saldırıyı TraderTraitor kümesine bağladı. Küme, Kuzey Kore’nin devlet dayanaklı hacker takımı olarak tanımlanıyor. Akında yaklaşık 6,36 milyar dolarlık dijital varlık çalındı. Ayrıyeten hazırlıkların en az 36 saat evvel başladığı belirtiliyor.
TRM Labs, 29 Ekim 2026’da yaşanan hücumun sorumlusu olarak TraderTraitor’ı gösterdi. Şirket ayrıyeten Binance Kuzey Kore ilişkisini blokzincir süreçlerine ve zincir dışı istihbarata dayandırdığını açıkladı. Öte yandan olay, Şubat 2025’te Bybit borsasından yaklaşık 1,5 milyar dolarlık varlığın çalındığı akına benziyor. Gerçekten saldırganlar her iki olayda da evvel hazırlık yaptı. Küçük transferlerle operasyon cüzdanlarını finanse etti, üstelik evvelden hazırlanan imzaları kısa müddette devreye soktu.
Saldırganlar Binance Cüzdanlarına Nasıl Girdi?
Hazırlıklar birinci olarak 28 Ekim sabahından itibaren başladı. Saldırganlar, Tornado Cash isimli kripto para gizleme hizmetinden küçük ölçülerde transfer aldı. Bu sistem, varlıkların kaynağını izlemeyi zorlaştırıyor. Ayrıyeten yazılım evvel farklı cüzdanlarda test edildi. Son denemenin akabinde yaklaşık dört saat geçince birebir kod, Binance’in sıcak cüzdanlarından birine yüklendi.
Analizde bilhassa Ethereum ağındaki EIP-7702 sistemi öne çıktı. Bu teknoloji, standart süreç yapan bir cüzdanın belli bir yetkilendirmeyle akıllı kontrat kodu çalıştırmasına müsaade veriyor. Saldırganların bunu berbata kullanarak internete bağlı bir sıcak cüzdanın denetimini aldığı bedellendiriliyor. Zira borsalar, hızlı para çekme için bu cüzdanlarda varlık tutuyor.
Saldırganlar, Binance’in Ethereum sıcak cüzdanı ismine evvelce imzalanmış 50 farklı yetkilendirme hazırladı. Örneğin her cüzdanın, süreçleri sayan nonce isimli bir sayacı var. Farklı sayaç bedellerine uygun 50 imza üretti ve böylelikle en az birinin geçerli olmasını amaçladı. Biri kabul edilince cüzdana kendi süreçlerini yaptırabildiler.
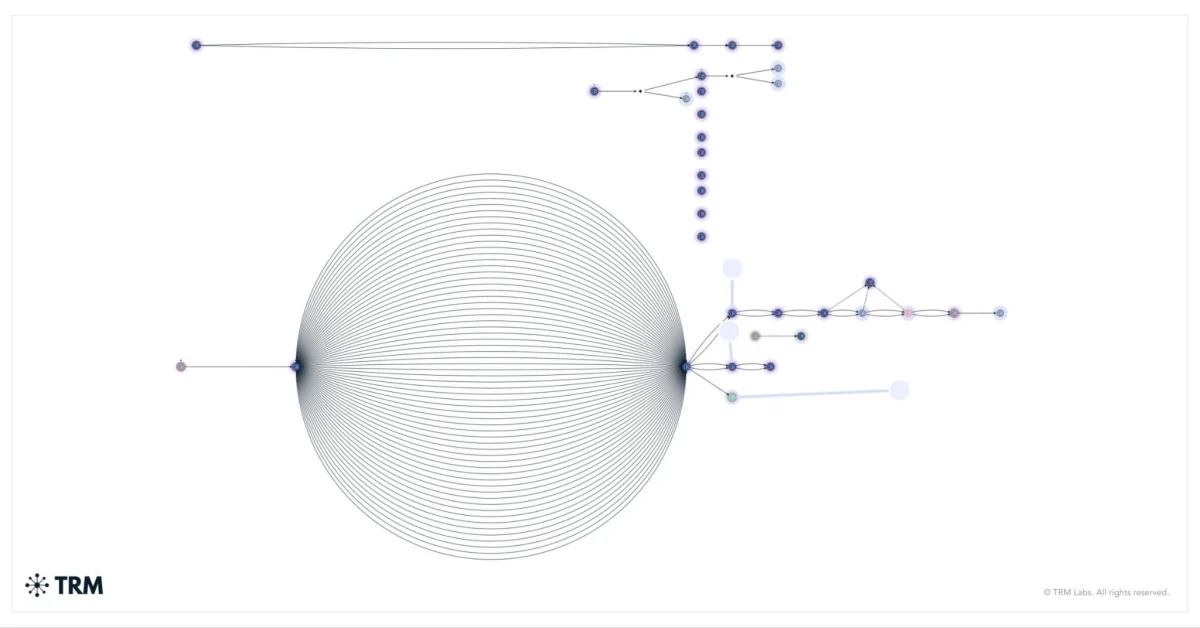
Binance Kuzey Kore Saldırısı 10 Blokzincire Yayıldı
Yetkilendirme devreye girdikten sırf 3 dakika 24 saniye sonra, Binance’in sıcak cüzdanındaki 167 bin 464 ETH saldırganların adreslerine aktarıldı. Ayrıyeten aralarında 1,615 milyar USDT’nin bulunduğu 63 farklı token da boşaltıldı. Üstelik yetkilendirme iptal edilmediği için sonradan gelen varlıklar da tekrar tekrar çekildi.
Ancak atak sadece Ethereum ile hudutlu kalmadı. Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Avalanche, Optimism, Base ve Polygon ağlarında da yetkisiz transferler yapıldı. Saldırganlar yaklaşık 20 dakika içinde 10 blokzincirdeki cüzdanlardan milyarlarca dolarlık varlığı kendi adreslerine aktardı. Hatta kimi cüzdanlar neredeyse büsbütün boşaldı.
Bu cüzdanların anahtar ve imzalama teknikleri farklı. Tekrar de tıpkı vakit diliminde saldırganların adreslerine geçerli süreçler gönderildi. TRM Labs bunu değerli bir bulgu sayıyor. Şirkete nazaran bu durum, saldırganların farklı ağlardaki süreç onayı üreten altyapıyı da ele geçirmiş olabileceğine işaret ediyor. Fakat Binance, kesin kaynağı ve tüm teknik detayları şimdi açıklamadı.
Kurtarma Girişimleri ve Binance’in Açıklaması
TRM Labs’ın Binance Kuzey Kore tahliline nazaran saldırganlar, dondurulma riski taşıyan varlıkları öbür dijital varlıklara çevirmeye çalıştı. Örneğin yaklaşık 60 milyon USDT, merkeziyetsiz borç verme platformu Aave’ye teminat olarak yatırıldı. Karşılığında yaklaşık 19 bin 760 ETH borç alındı. Böylelikle dondurulması daha güç bir varlığa erişim sağlandı. Aave ise etkilenen piyasaları dondurdu.
Binance, birinci incelemede olayın bir mühendisin bilgisayarının ele geçirilmesiyle kontaklı olabileceğini düşünmüştü. Fakat sonraki araştırmalarda ihlalin öbür noktaları da ortaya çıktı. Şirket, atağın karmaşık olduğunu ve soruşturmanın kolluk kuvvetleriyle koordineli sürdüğünü bildirdi. Ayrıyeten detayların şimdi netleşmediğini, doğrulanan bilgileri paylaşacağını söyledi.
Şirket, kullanıcı varlıklarının inançta olduğunu yineledi. Kayıplar, SAFU isimli kullanıcı muhafaza fonundan ve şirketin kendi kaynaklarından karşılanacak. Üstelik para yatırma süreçleri akından etkilenmedi. Para çekmeler durdurulunca varlık çıkışları da sona erdi. Yaklaşık 3 milyar dolarlık varlığın dondurulması için iş ortaklarıyla çalışılıyor. Binance, para çekme hizmetlerini açıklamanın yapıldığı andan itibaren 45 saat içinde yine başlatmayı planlıyor.
Kaynak: Shiftdelete