Yeniliklerden ilk siz haberdar olun.
Bildirimlere izin vererek sitemizdeki en yeni gelişmelerden ilk siz haberdar olun.
Bildirimlere izin vererek sitemizdeki en yeni gelişmelerden ilk siz haberdar olun.
Gelişmelerden uzak kalmayın
BADBOX 3.0 botneti, ucuz Android TV kutuları üzerinden günde 40 milyar uydurma reklam isteği üretti. Uzmanlar sertifikalı aygıt öneriyor.
Ucuz Android TV kutularını maksat alan BADBOX botneti, geçen yılki operasyonlara karşın geri döndü ve bu kez rekor kırdı. Güvenlik şirketi HUMAN’ın araştırmacıları, BADBOX 3.0 ismi verilen yeni sürümün virüslü aygıtlar üzerinden günde 40 milyar geçersiz reklam teklif isteği ürettiğini açıkladı.
HUMAN’ın Satori grubunun Satori raporuna nazaran BADBOX 3.0, günlük teklif isteği hacmiyle bugüne kadar kamuoyuna açıklanan en büyük reklam dolandırıcılığı operasyonu oldu. Araştırmacılar, botnetin tepe devrinde günde yaklaşık 40 milyar teklif isteğine ve HUMAN’ın platformunda gözlenen tüm bağlı TV (CTV) trafiğinin %4’ünden fazlasına ulaştığını söylüyor.
BADBOX 3.0 ne kadar büyük?
HUMAN’a nazaran BADBOX 3.0’ın hacmi, bir evvelki rekor sahibi VASTFLUX’ın üç katından fazla. Şirket bu doruğun, Satori grubunun son beş yılda yayımladığı tüm araştırmaların toplamından da büyük olduğunu belirtiyor.
BADBOX birinci kere 2023’ün başında Amazon’dan satın alınan bir T95 Android TV kutusunda keşfedilmişti. Aralık 2024’te Almanya’nın siber güvenlik kurumları botnetin on binlerce aygıta bulaştığı ihtarını yapmıştı. Mart 2025’teki büyük operasyonda HUMAN ve Shadowserver, BADBOX 2.0’a bağlı 500 binden fazla aygıtın denetim sunucularıyla temasını kesmiş, Google da ziyanlı yazılımı yayan 24 uygulamayı Google Play’den kaldırmıştı.
Google daha sonra botnetin yöneticilerine dava açmış ve BADBOX 2.0’ın Nisan 2025 prestijiyle 10 milyondan fazla Android aygıta bulaştığını açıklamıştı. Lakin bu operasyonlar, botnetin yöneticilerinin sistemi yine kurmasını ve günlük uydurma reklam isteklerinde yeni bir rekor kırmasını engellemedi.
Botnet nasıl çalışıyor?
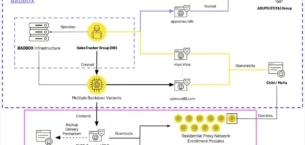
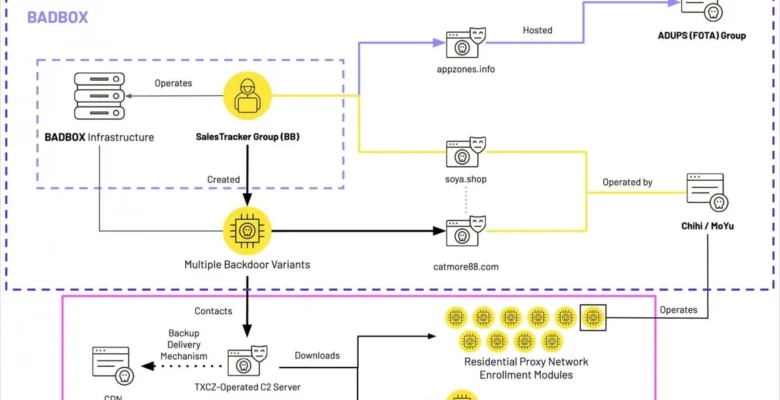
BleepingComputer’ın aktardığına nazaran prosedür değişmedi: Android Açık Kaynak Projesi (AOSP) ile çalışan ucuz telefonlar, tabletler ve TV kutuları, reklam dolandırıcılığı ve trafik aktarma yapan ziyanlı yazılımlarla enfekte ediliyor. Ziyanlı yazılım, legal yayın uygulamalarını taklit ederek saklı pencerelerde görüntü reklamları oynatıyor.
HUMAN, reklamverenleri reklamların yayın aygıtlarında oynatıldığına inandıran uydurma sunucu taraflı reklam ekleme (SSAI) isteklerini de tespit etti; meğer bu isteklerin arkasında gerçek bir aygıt ya da oynatılan bir reklam yoktu. Bir öbür modül ise virüslü aygıtları sahiplerinin haberi ve müsaadesi olmadan 11 farklı konut proxy ağından birine dahil ediyordu.
Bu ağlardan PXYEDGE’in, BADBOX 2.0 ile irtibatlı IpMoYu isimli proxy hizmetinin yeni ismi olduğu belirlendi. Araştırmacılara nazaran PXYEDGE yaklaşık 200 bin proxy düğümü reklamı yapıyordu; izlemede ise eşsiz irtibatlar 340 bin civarında tepe yaptı. HUMAN, reklam dolandırıcılığı trafiğinin bir kısmının da legal görünmek ve berbata kullanım filtrelerini atlatmak için bu konut proxy’leri üzerinden geçirildiğini belirtiyor. Virüslü aygıtlar ziyanlı yazılım modüllerini herkese açık kod depolarından indiriyor; tıpkı belgeler, kapatmalara dayanmak için farklı barındırma platformlarında yedekleniyor. Araştırmacılar ziyanlı yazılımı alan isimleri, koddaki aygıta özel denetimler, fabrikada yüklenmiş bir TV başlatıcısı ve bir yazılım deposu yöneticisi üzerinden makul bir Çinli elektronik üreticisine bağladı.
Kullanıcılar ne yapmalı?
HUMAN, bu ay Google’ın BADBOX 3.0 ile kontaklı XCPE operasyonunu çökertmesine katıldığını ve botnetin kullandığı birçok denetim sunucusu alan isminin kapatıldığını söylüyor. Ziyanlı yazılım depolarından biri de kaldırıldı ve HUMAN’ın sistemleri artık BADBOX 3.0 ile alakalı uydurma reklam trafiğini süzüyor. Lakin şirket, botnetin yöneticilerinin geçmişte olduğu üzere tekrar yol bulmaya çalışacağı ihtarını yapıyor.
Kullanıcılara önerilen en kıymetli tedbir, sadece sağlam üreticilerin sertifikalı Android aygıtlarını satın almak ve Google Play Protect’in aygıtta bulunup açık olduğundan emin olmak. Siz konutunuzda ya da iş yerinizde markası belirli olmayan bir Android TV kutusu kullanıyor musunuz?
Kaynak: Shiftdelete