Yeniliklerden ilk siz haberdar olun.
Bildirimlere izin vererek sitemizdeki en yeni gelişmelerden ilk siz haberdar olun.
Bildirimlere izin vererek sitemizdeki en yeni gelişmelerden ilk siz haberdar olun.
Gelişmelerden uzak kalmayın
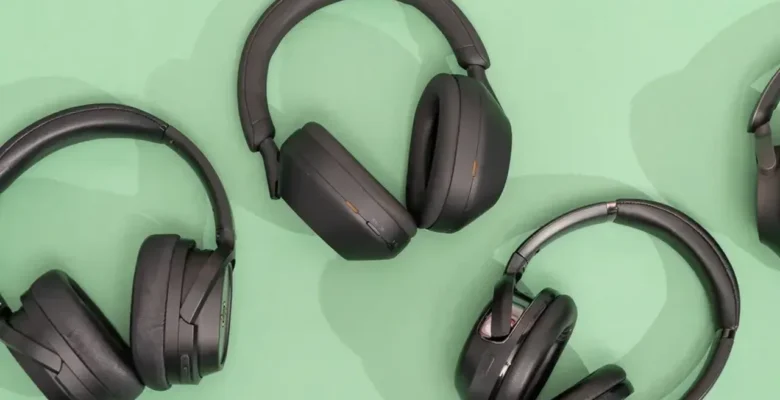
Skullcandy Dime 3 kulaklıklardaki kritik Bluetooth güvenlik açığı, aygıtların müsaadesiz eşleşmesine sebep oluyor. Güncelleme yolu bulunmuyor.
Skullcandy Dime 3 güvenlik açığı, kablosuz kulaklık kullanıcıları için önemli bir risk oluşturuyor. Carnegie Mellon Üniversitesi bünyesindeki CERT Koordinasyon Merkezi, bu aygıtların kullanıcı onayı gerektirmeden yabancı aygıtlarla eşleşebildiğini duyurdu.
Bu durum, kulaklık sahiplerinin temaslarının kesilmesine ve oynatılan içeriğin ele geçirilmesine yol açabiliyor. Aygıt, eşleşme gerçekleştikten sonra sırf yeni aygıt eşleşti biçiminde bir sesli bildirim veriyor.
Söz konusu güvenlik zafiyeti, kulaklıkların mikrofonuna erişim sağlanmasına da imkan tanıyor. Bu sayede saldırganlar, kullanıcıların haberi olmadan canlı ses kaydı alabiliyor.
Güvenlik Açığının Teknik Detayları
CVE-2025-20701 olarak tanımlanan bu açık, aslında direkt Skullcandy tarafından üretilen bir yazılım yanılgısı değil. Sorun, Tayvan merkezli Airoha firmasının ürettiği Bluetooth sistem yongalarından kaynaklanıyor.
ERNW firmasından Dennis Heinze ve Frieder Steinmetz, bu açığı Haziran 2025’te Heidelberg’deki TROOPERS konferansında açıklamıştı. Airoha, bu zafiyet için Haziran 2025’te bir SDK güncellemesi yayınlamış olsa da, Dime 3 sahipleri için durum farklı seyrediyor.
Güvenlik açığının ciddiyeti konusunda farklı kurumlar farklı değerlendirmeler yapıyor. MediaTek, açığa 6.7 puan verirken, CISA’nın zafiyet zenginleştirme programı bu açığı 8.8 puanla yüksek kategorisine yerleştirdi.
Bağımsız araştırmacı Jacob Nowak, bu bulguları Ağustos ayı başında Full Disclosure posta listesinde paylaşmıştı. Nowak, kendi sahip olduğu donanım üzerinde yaptığı testlerde bu zafiyetin doğruluğunu kanıtladı.
Güncelleme Yolu Olmaması ve Kullanıcı Riski
Skullcandy, 1.0.0.28 sürümünü kullanan aygıtlar için 1.0.0.30 numaralı bir yama hazırladı. Lakin bu güncelleme, sırf yeni üretilen kulaklıklarda yer alıyor.
Mevcut kullanıcılar için aygıtlarını güncelleyebilecekleri rastgele bir metot bulunmuyor. Kulaklıkların yardımcı bir uygulama takviyesine sahip olmaması, bu güvenlik açığının mevcut aygıtlarda kalıcı olmasına sebep oluyor.
Bir saldırganın bu açığı kullanabilmesi için kurbanın birkaç metre yakınında bulunması gerekiyor. Teknik maharet gerektiren daha ileri senaryolarda, kulaklık üzerinden telefon rehberine erişim yahut davet geçmişini görme üzere riskler teorik olarak mümkün olabiliyor.
Bu durum, kullanıcıların kendi aygıtları üzerinde tam denetime sahip olamadığı bir senaryoyu ortaya çıkarıyor. Siz bu güvenlik açığı hakkında ne düşünüyorsunuz?
Kaynak: Shiftdelete